연구
< (왼쪽부터)우리 대학 전기및전자공학부 김용대 교수, 두안 딘 호앙 박사과정, 오택경 박사과정, 경희대 박철준 교수, 우리 대학 전기및전자공학부 윤인수 교수 >
스마트폰은 언제 어디서나 이동통신 네트워크에 연결돼 있어야 작동한다. 이러한 상시 연결성을 가능하게 하는 핵심 부품은 단말기 내부의 통신 모뎀(Baseband)이다. KAIST 연구진이 자체 개발한‘LLFuzz(Lower Layer Fuzz)’라는 테스트 프레임워크를 통해, 스마트폰 통신 모뎀 하위계층의 보안 취약점을 발견하고‘이동통신 모뎀 보안 테스팅’의 표준화* 필요성을 입증했다.
*표준화: 이동통신은 정상적인 상황에서 정상 동작을 확인하는 정합성 테스팅(Conformance Test)이 표준화되어 있으나, 비상적인 패킷을 처리한 것에 대한 표준은 아직 만들어지지 않아서 보안 테스팅의 표준화가 필요함
우리 대학 전기및전자공학부 김용대 교수팀이 경희대 박철준 교수팀과 공동연구를 통해, 스마트폰의 통신 모뎀 하위 계층에서 단 하나의 조작된 무선 패킷(네트워크의 데이터 전송 단위)만으로도 스마트폰의 통신을 마비시킬 수 있는 심각한 보안 취약점을 발견했다고 25일 밝혔다. 특히, 이 취약점들은 잠재적으로 원격 코드 실행(RCE)로 이어질 수 있다는 점에서 매우 심각하다.
연구팀은 자체 개발한 ‘LLFuzz’분석 프레임워크를 활용해, 모뎀의 하위계층 상태 전이 및 오류 처리 로직을 분석하고 보안 취약점을 탐지했다. LLFuzz는 3GPP* 표준 기반 상태 기계와 실제 단말 반응을 비교 분석함으로써 구현상의 오류로 인한 취약점을 정밀하게 추출할 수 있었다.
*3GPP: 전 세계 이동통신 표준을 만드는 국제 협력 기구
연구팀은 애플, 삼성전자, 구글, 샤오미 등 글로벌 제조사의 상용 스마트폰 15종을 대상으로 실험을 수행한 결과, 총 11개의 취약점을 발견했으며, 이 중 7개는 공식 CVE(Common Vulnerabilities and Exposures, 일반적인 취약점 및 노출) 번호를 부여받고 제조사는 이 취약점에 대한 보안패치를 적용했다. 그러나 나머지 4개는 아직 공개되지 않은 상태다.
기존 보안 연구들이 주로 NAS(Network Access Stratum, 네트워크 액세스 계층)와 RRC(Radio Resource Control, 무선 자원 제어) 등 이동통신 상위계층에 집중되었다면, 연구팀은 제조사들이 소홀히 다뤄온 이동통신 하위계층의 오류 처리 로직을 집중적으로 분석했다.
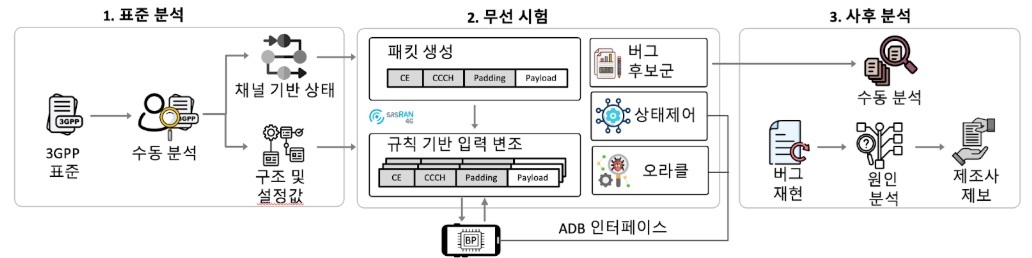
< LLFuzz 시스템 구성도 >
해당 취약점은 통신 모뎀의 하위계층(RLC, MAC, PDCP, PHY*)에서 발생했으며, 이들 영역은 암호화나 인증이 적용되지 않는 구조적 특성 때문에 외부 신호 주입만으로도 동작 오류가 유발될 수 있었다.
* RLC, MAC, PDCP, PHY: LTE/5G 통신의 하위 계층으로, 무선 자원 할당, 오류 제어, 암호화, 물리 계층 전송 등을 담당
연구팀은 실험용 노트북에 생성된 패킷을 소프트웨어 정의 라디오(Software-Defined Radio, SDR) 기기를 통해 상용 스마트폰에 조작된 무선 패킷(malformed MAC packet)을 주입하자, 스마트폰의 통신 모뎀(Baseband)이 즉시 크래시(crash, 동작 멈춤)되는 데모 영상을 공개했다.
※ 실험 동영상: https://drive.google.com/file/d/1NOwZdu_Hf4ScG7LkwgEkHLa_nSV4FPb_/view?usp=drive_link
영상에서는 fast.com 페이지와 초당 23MB의 데이터를 정상적으로 전송하다가, 조작된 패킷이 주입된 직후 전송이 중단되고, 마지막에는 이동통신 신호가 완전히 사라지는 장면이 포착된다. 이는 단 하나의 무선 패킷만으로 상용 기기의 통신 모뎀을 마비시킬 수 있음을 직관적으로 보여준다.
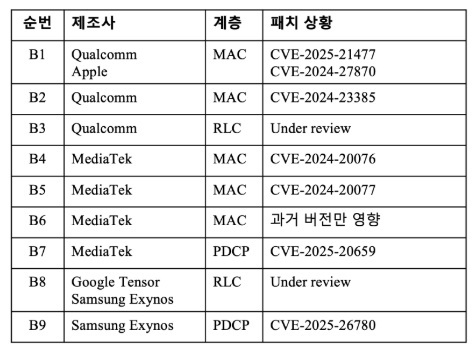
< LTE 취약점 요약 >
취약점은 스마트폰의 핵심 부품인 ‘모뎀 칩’에서 발견되었고 이 칩은 전화, 문자, 데이터 통신 등을 담당하는 아주 중요한 부품이다.
– Qualcomm: CVE-2025-21477, CVE-2024-23385 등 90여 종 칩셋 영향
– MediaTek: CVE-2024-20076, CVE-2024-20077, CVE-2025-20659 등 80여 종
– Samsung: CVE-2025-26780 (Exynos 2400, 5400 등 최신 칩셋 대상)
– Apple: CVE-2024-27870 (Qualcomm CVE와 동일 취약점 공유)
문제가 된 모뎀 칩(통신용 부품)은 프리미엄 스마트폰 뿐 아니라 저가형 스마트폰, 태블릿, 스마트 워치, IoT 기기까지 포함되는 확산성으로 인해 사용자 피해 가능성이 광범위하다.
뿐만 아니라, 연구팀은 시험적으로 5G 취약점 또한 하위계층에 대해 테스트해 2주 만에 2개의 취약점을 찾았다. 5G에 대한 취약점 검사가 전반적으로 진행되지 않았던 것을 고려하면 베이스밴드 칩의 이동통신 하위계층에는 훨씬 더 많은 취약점이 존재할 수 있다.
김용대 교수는 “스마트폰 통신 모뎀의 하위계층은 암호화나 인증이 적용되지 않아, 외부에서 임의의 신호를 전송해도 단말기가 이를 수용할 수 있는 구조적 위험이 존재한다”며,“이번 연구는 스마트폰 등 IoT 기기의 이동통신 모뎀 보안 테스팅의 표준화 필요성을 입증한 사례이다”고 말했다.
연구팀은 LLFuzz를 활용해 5G 하위계층에 대한 추가적인 분석을 이어가고 있으며, LTE 및 5G 상위 계층 테스트를 위한 도구 개발 또한 진행 중이며 향후 도구 공개를 위한 협업도 추진 중이다. ‘기술의 복잡성이 높아지는 만큼, 시스템적 보안 점검 체계도 함께 진화해야 한다’는 것이 연구팀의 입장이다.
전기및전자공학부 박사과정 투안 딘 호앙(Tuan Dinh Hoang) 학생이 제1 저자로 연구 결과는 사이버보안 분야 세계 최고 권위 학회 중 하나인 유즈닉스 시큐리티(USENIX Security) 2025에서 오는 8월 발표될 예정이다.
※ 논문제목: LLFuzz: An Over-the-Air Dynamic Testing Framework for Cellular Baseband Lower Layers
(Tuan Dinh Hoang and Taekkyung Oh, KAIST; CheolJun Park, Kyung Hee Univ.; Insu Yun and Yongdae Kim, KAIST)
※ Usenix 논문 사이트: https://www.usenix.org/conference/usenixsecurity25/presentation/hoang (아직 미공개), 연구실 홈페이지 논문: https://syssec.kaist.ac.kr/pub/2025/LLFuzz_Tuan.pdf
※ 오픈 소스 저장소: https://github.com/SysSec-KAIST/LLFuzz(공개 예정)
이번 연구는 과학기술정보통신부의 재원으로 정보통신기획평가원의 지원을 받아 수행됐다.
-
정책 학생·교수·교직원 ‘원팀’으로 학교 보안 시스템 만들다…과기부 공모전 최우수상
학생이 수업에서 만든 프로그램이 과제 제출로 끝나지 않고 실제 우리 대학의 보안 시스템이 됐다. 학생과 교수, 교직원이 한 팀이 되어 학교가 겪고 있는 문제를 해결했고, 그 성과는 과학기술정보통신부 공모전 최우수상으로 이어졌다. 우리 대학 전산학부 김요한 학생과 학술정보처 정보보안팀은 차상길·강민석 교수가 운영하는 〈전산학 프로젝트〉 수업에서 교내 웹사이트의 보안 인증서를 자동으로 관리해 주는 시스템을 공동 개발했다. 수업에서 시작된 결과물은 실제 운영 환경에 맞게 보완돼 현재 ‘SSL Manager’라는 이름으로 교내 웹 서비스에 적용되고 있다. 정보보안팀은 이를 다른 기관에서도 활용할 수 있는 「기존 인프라를 활용한 SSL 인증서 자동갱신 체계 구축 및 기관 공통 확산 방안」으로 발전시켰다. 이 제안은 과학기술정보통신부 「2026년 정보보호 아이디어 공모전」에서 최우수상에 선정됐다. 과기정통부 본부와 소속·산하기관에서 총 11
2026-10-08 -
연구 한 번 배운 풀이 기억…스마트폰 AI가 비슷한 문제 스스로 푼다
어려운 문제를 풀 때마다 전문가에게 다시 묻는 대신, 한 번 배운 풀이를 공책에 적어두고 비슷한 문제에 활용하는 AI 기술이 나왔다. 우리 대학 연구진은 스마트폰 속 소형 AI가 서버의 대형 AI에게서 얻은 지식을 기기에 쌓아두고 재사용하도록 해, 높은 정확도를 유지하면서 서버 호출을 평균 55.61% 줄였다. 비슷한 문제를 만날수록 서버에 덜 의존하고 더 빠르게 판단하는 모바일 AI의 가능성을 제시한 것이다. 우리 대학은 전산학부 이재길 교수 연구팀이 기기의 소형 AI와 서버의 대형 AI를 효율적으로 연결하는 기기-서버 협업 기술 ‘CURE(Cumulative Knowledge Reuse, 누적 지식 재사용)’를 개발했다고 21일 밝혔다. 스마트폰과 같은 기기는 계산 능력과 메모리가 제한돼 가벼운 소형 AI 모델을 주로 사용한다. 소형 모델은 간단한 문제는 빠르게 처리하지만, 복잡하거나 낯선 이미지를 구분할 때는 정확도가 떨어질 수 있다. 반대로 모든
2026-09-21 -
연구 스마트폰으로 원격 통증 관리 가능성 제시…‘붙이는 마이크로니들 전자약’ 개발
통증이 생길 때마다 병원을 찾거나 진통제에 의존해야 하는 불편을 줄일 수 있는 ‘붙이는 전자약’이 개발됐다. 피부에 붙이면 전기자극으로 통증을 조절하고, 한국과 미국처럼 멀리 떨어져 있어도 스마트폰으로 원격 제어할 수 있다. 우리 대학은 전기및전자공학부 정재웅 교수와 한국한의학연구원(원장 고성규) 이상훈 박사 공동 연구팀이 무선 마이크로니들(Microneedle·피부에 붙이는 미세 바늘) 전자약과 사물인터넷(IoT·인터넷으로 기기를 연결하고 제어하는 기술) 기반 원격 제어 기술을 결합한 웨어러블 전자약 플랫폼을 개발했다고 13일 밝혔다. 이번 연구의 가장 큰 특징은 피부에 붙이는 하나의 작은 기기에 안정적인 전기자극, 스마트폰 원격 제어, 몸 상태에 따른 자동 자극 기능을 함께 구현했다는 점이다. 향후 실제 환자를 대상으로 효과와 안전성이 검증되면 집이나 일상생활에서도 개인의 상태에 맞춰 통증을 관리하는 기술로 활용될 가능성
2026-09-14 -
연구 스마트폰이 ‘몰래카메라 탐지기’로 변신한다
스마트폰이 '몰래카메라 탐지기'로 변신한다. 우리 대학 연구진이 스마트폰과 1만 원 수준의 발광다이오드(LED, Light Emitting Diode) 장치만으로 숨겨진 불법 촬영 카메라를 찾아내는 AI 기술을 개발했다. 누구나 손쉽게 자신의 프라이버시를 지킬 수 있는 새로운 보안 기술로, 호텔과 공유숙박 등 일상 공간에서 불법 촬영 범죄를 예방하는 데 활용될 것으로 기대된다. 우리 대학은 전산학부 한준 교수 연구팀이 싱가포르국립대학(NUS, National University of Singapore) 및 싱가포르경영대학(SMU, Singapore Management University)과 공동연구를 통해 스마트폰에 발광다이오드(LED) 케이스를 부착해 숨겨진 카메라를 탐지하는 기술 '스윕LED(SweepLED)'를 개발했다고 30일 밝혔다. 불법 촬영 카메라가 호텔, 공유숙박, 화장실 등 일상 공간에 몰래 설치되는 사례가 늘면서 일반인도 쉽게 활용할 수 있는 탐지 기술의
2026-08-31 -
행사 정보보호대학원, 2026 Security@KAIST Fair 개최
우리 대학 정보보호대학원은 오는 9월 10일(목) 대전 KAIST 본원 N13-1 장영신 학생회관에서 ‘2026 Security@KAIST Fair’를 개최한다. 정보보호대학원(GSIS)과 사이버보안연구센터(CSRC)가 공동 주관하는 본 행사는 “인공지능은 보안이다”라는 주제로 열린다. KAIST의 세계적인 보안 연구 성과와 최신 보안 기술을 직접 체험할 수 있는 다양한 프로그램이 마련된다. 특히 이번 행사는 AI가 코드를 작성하고 기술 환경을 급변시키는 시대 속에서, AI에 이끌려가지 않고 이를 주도적으로 활용하는 보안 전문가의 역할과 미래 비전을 조명할 예정이다. 행사 전반부에서는 ‘인공지능은 보안이다’라는 메인 주제 아래 KAIST 정보보호대학원 교수진의 발제와 패널토론이 진행된다. 차상길 교수의 ‘지능보호: AI 시대, 보안의 새로운 패러다임’를 시작으로, 한준 교수의 ‘
2026-08-14